
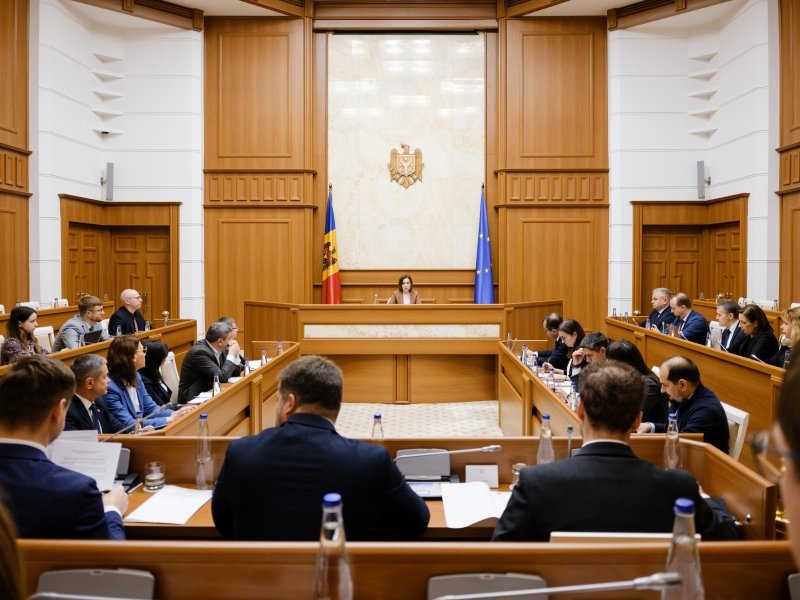

Datele personale a aproximativ 450 000 de cetățeni au fost accesate în urma atacului cibernetic asupra sistemelor guvernamentale din Republica Moldova. Informația a fost prezentată de președinta Maia Sandu, după ședința Consiliului Național de Securitate (CNS), care a stabilit și un set de măsuri pentru prevenirea unor incidente similare.
Șefa statului a precizat că numărul persoanelor ale căror date au fost accesate este mai mic decât cel vehiculat anterior de 750 000, dar rămâne unul mare. Cetățenii afectați urmează să fie notificați de Agenția de Guvernare Electronică.
Președinta a recunoscut că instituțiile statului au comunicat cu întârziere despre incident și nu au răspuns tuturor îngrijorărilor cetățenilor, inclusiv din cauza lipsei unui protocol de comunicare pentru asemenea situații.
„Comunicarea instituțiilor statului despre incident a fost întârziată și nu a răspuns tuturor îngrijorărilor oamenilor. Lipsa unui protocol de comunicare pentru asemenea situații a dus la ezitări în roluri și reacții. Ultimele evaluări arată că au fost accesate datele a în jur de 450 000 de cetățeni – este o cifră mai mică decât cifrele care s-au vehiculat în ultimele zile, dar oricum este o cifră mare. Acești oameni urmează să fie notificați de către Agenția de Guvernare Electronică”, a declarat Maia Sandu.
Potrivit șefei statului, atacul a vizat infrastructura administrată de Agenția de Guvernare Electronică (AGE), prin intermediul căreia pot fi accesate informații din registrele publice.
„Cauza de fond a fost una structurală și de guvernanță, în care sistemele verificau doar aplicația care cere date, nu și identitatea utilizatorului sau dreptul lui de a accesa datele. Astfel, o singură aplicație cu acces defect a deschis registrele a cel puțin zece instituții. Atacatorul, având un set de IDNP-uri, a intrat în sistem și a extras date pe care ulterior le-a folosit pentru a pătrunde mai departe și a extrage dosare complete. Incidentul este consecința unei arhitecturi în care datele tuturor registrelor sunt accesibile printr-un singur punct, fără control al deținătorilor și fără limitări de volum. De asemenea, nu exista o alertă automată în situațiile în care se depășea o cotă anumită de extracție”, a declarat Maia Sandu.
Șefa statului a prezentat și cronologia atacului. Acesta a început în seara zilei de 19 octombrie, prin cereri automate lansate de pe peste 638 de adrese IP. Cea mai intensă zi a fost 20 octombrie, când au fost înregistrate aproximativ 1 milion de solicitări, de 30 de ori mai multe decât media. În aceeași zi au fost extrase peste 260 000 de date despre rude. Pe 21 octombrie, Agenția de Guvernare Electronică a oprit extragerea acestor date, iar pe 23 octombrie au început acțiunile de blocare a atacatorilor. Toate atacurile au fost blocate până pe 24 octombrie, dar tentativele au continuat și ulterior, fiind oprite de instituțiile responsabile.
Maia Sandu a precizat că incidentul nu a afectat integritatea datelor bancare. Deși atacatorii au extras și informații IBAN, acestea nu sunt suficiente pentru accesarea conturilor. Băncile vor fi informate despre persoanele ale căror date au fost compromise, pentru a putea efectua verificări suplimentare în cazul tranzacțiilor inițiate în numele acestora.
Totodată, șefa statului a avertizat că informațiile obținute de atacatori ar putea fi folosite în tentative de înșelăciune, inclusiv prin apeluri telefonice. Astfel, ea le-a recomandat cetățenilor să nu ofere prin telefon sau SMS coduri PIN, parole ori date de pe card, precizând că nicio instituție de stat și nicio bancă nu solicită asemenea informații. „Dacă primiți un asemenea apel, închideți și sunați direct la bancă sau la poliție, folosind numerele de telefon afișate pe paginile oficiale ale instituțiilor, nu numărul de la care ați fost sunați”, a declarat Maia Sandu.
Pentru prevenirea unor incidente similare, Consiliul Național de Securitate a stabilit șase direcții prioritare de acțiune, inclusiv constituirea unui grup de lucru condus de prim-ministru Republicii Moldova. „Acest grup de lucru, timp de o lună, va propune soluții sistemice pentru problemele care țin de securitate cibernetică în Republica Moldova, iar peste trei luni ne vom revedea la Consiliul Național de Securitate pentru a monitoriza progresul”, a spus Maia Sandu,
Alte măsuri vizează modernizarea arhitecturii sistemelor informaționale ale statului, reformarea achizițiilor publice în domeniul tehnologiilor informaționale și stabilirea unor reguli clare pentru dezvoltarea, testarea, operarea și mentenanța sistemelor informatice.
De asemenea, autoritățile își propun să clarifice responsabilitățile instituțiilor în domeniul tehnologiilor informaționale și să consolideze mecanismele de securitate cibernetică prin testări periodice, actualizări, monitorizare continuă, detectarea anomaliilor și remedierea rapidă a vulnerabilităților.


