
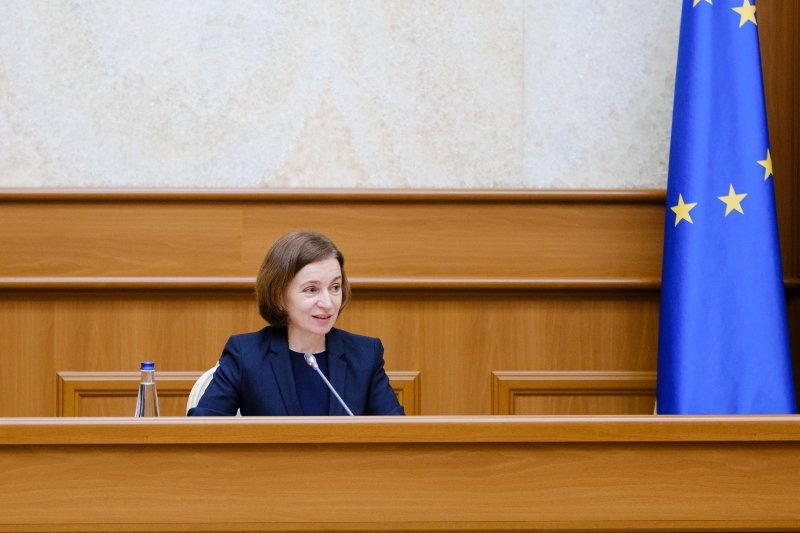

Președinta Maia Sandu a convocat pentru zilele următoare o ședință a Consiliului Național de Securitate (CNS), în contextul atacului cibernetic de amploare cu care se confruntă Republica Moldova.
Potrivit Președinției, membrii CNS vor evalua acest atac, care este facilitat, cel mai probabil, de inteligența artificială și vor discuta măsurile de răspuns.
Anunțul a fost făcut astăzi în contextul participării președintei Maia Sandu, alături de peste 30 de șefi de stat și de guvern, precum și de miniștri de resort, la o reuniune virtuală la nivel înalt dedicată controlului modelelor de inteligență artificială de frontieră, cele mai avansate sisteme de acest tip.
Reuniunea a fost convocată de președintele Finlandei, Alexander Stubb, și prim-ministrul Norvegiei, Jonas Gahr Støre, care au lansat luna trecută, în marja Adunării Generale a Organizației Națiunilor Unite, Apelul pentru controlul modelelor de inteligență artificială de frontieră.
Republica Moldova s-a numărat printre primii semnatari ai acestui document, care solicită, între altele, menținerea inteligenței artificiale sub direcția, supravegherea și controlul uman, testarea celor mai avansate modele înainte de lansare și evaluarea lor independentă, dar și stabilirea unor standarde comune de siguranță. Până în prezent, apelul a fost semnat de peste 30 de state și de Comisia Europeană.
Discuțiile de astăzi s-au axat pe domeniile în care cooperarea internațională pentru controlul și supravegherea modelelor de frontieră este cea mai urgentă, pe modul în care toate țările pot avea încredere în siguranța și securitatea acestor modele și pe pașii către un cadru comun de principii pentru siguranța și guvernanța inteligenței artificiale, acceptabil pentru toate statele și aplicabil de către companiile dezvoltatoare.
Președinta Maia Sandu a subliniat importanța cooperării între state pentru accesul la instrumente și expertiză de apărare cibernetică în fața atacurilor facilitate de inteligența artificială.
Amintim că datele personale ale circa 750 000 de cetățeni au fost extrase neautorizat în urma atacului cibernetic asupra sistemelor guvernamentale din 19-23 octombrie.
În acest context, autoritățile au avertizat că datele extrase ar putea fi folosite în tentative de fraudă prin apeluri telefonice, mesaje și e-mailuri, prin care atacatorii ar putea încerca să câștige încrederea cetățenilor și să obțină parole sau alte informații confidențiale. Astfel, cetățenii sunt îndemnați să nu acceseze linkuri nesolicitate și să nu divulge coduri sau parole.